Lägg till som favorit
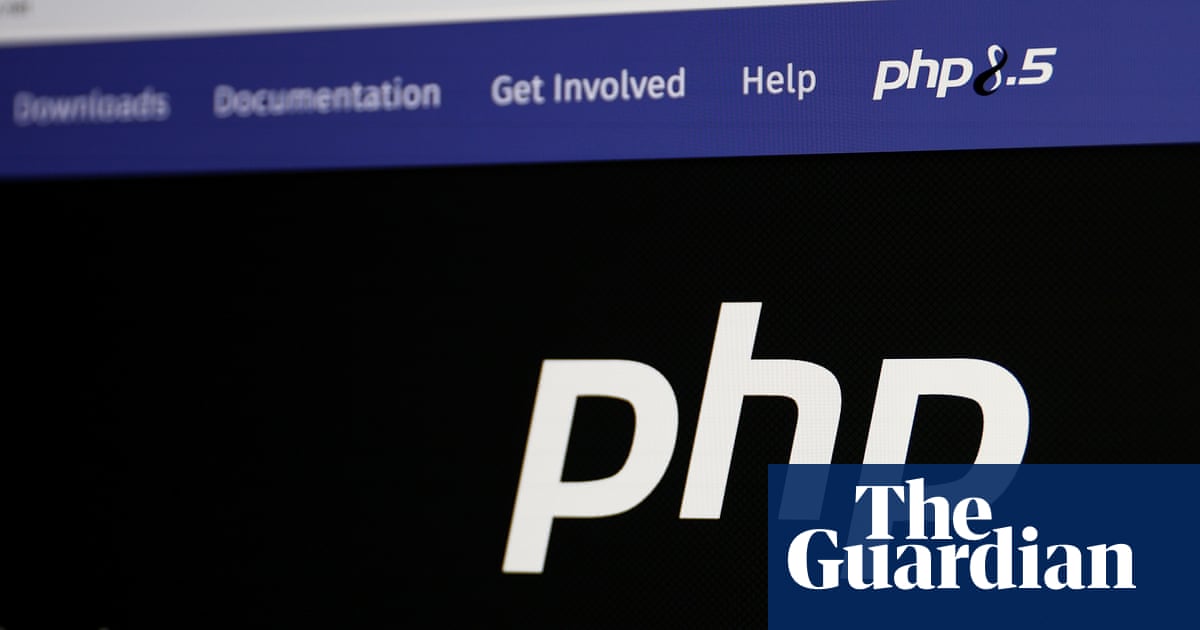
Foto: Förhandsbild från källan: Techcrunch.com
Kritiska PHP-sårbarheter utnyttjas – men inga storskaliga angrepp rapporterade
USA:s myndighet för cybersäkerhet, CISA, har bekräftat att hackare aktivt utnyttjar två kritiska säkerhetssårbarheter i webbprogramvaran PHP. Som en följd av detta beordrades civila federala myndigheter i USA att åtgärda sina system inom tre dagar. De aktuella buggarna, kända som PHP2Shell, gör det möjligt för angripare att på distans bryta sig in i sårbara system utan lösenord, vilket skapat oro då PHP uppskattningsvis används av cirka 70 procent av alla webbservrar.
Trots det initiala larmet, som fick myndigheter och företag världen över att stänga ner sina sajter preventivt, rapporterar experter nu att sårbarheterna visat sig svårare att utnyttja än befarat. Enligt John Billow, chef för Nationellt cybersäkerhetscenter i Sverige, har inga angrepp lyckats i någon större skala. I Sverige vidtog bland annat Umeå och Södertälje kommuner förebyggande åtgärder och aktiverade krisledningar, men inga intrång har konstaterats.
Sårbarheterna upptäcktes egentligen för flera år sedan men lämnades utan åtgärder då man trodde att de inte var praktiskt utnyttjbara. Det var först i år som säkerhetsföretaget Calif, med hjälp av en AI-modell, lyckades visa hur de kunde användas. Incidenten belyser en växande risk där AI kan identifiera och kombinera gamla buggar för att skapa nya attackvägar i central webbteknologi, något som experter menar att it-världen nu måste vänja sig vid.